ИИ превратился из ассистента в самостоятельного оператора сложных кибератак
Безопасность будущего требует радикального изменения подходов
Изображение Dee/Pixabay
В 2026 году киберпреступность перешла на уровень автономной алгоритмической войны. Как отмечается в отчёте Check Point AI Security Report 2026, ИИ превратился из инструмента разработки в полноценного оператора атак. Теперь он выполняет практическую работу внутри активных сетей — от шпионских кампаний, связанных с Китаем, до криминального взлома сразу нескольких правительственных учреждений Мексики. Эта практика распространилась от государственных группировок до рядовых киберпреступников. Рынок криминального инструментария на базе ИИ полностью сформировался. Наборы для фишинга как услуги теперь включают в себя языковую модель со встроенным обходом ограничений, а сервисы разговорных ИИ-голосовых агентов масштабно проводят вишинг (телефонный фишинг) и кражу одноразовых паролей. Голос, лицо, документы и живое видео теперь можно дёшево и убедительно подделать. Они повсеместно используются в атаках, выводя многоканальную социальную инженерию на новый уровень интеграции. Параллельно фиксируется массовая утечка защищенных данных со стороны сотрудников, при этом антирейтинг уязвимости возглавляет сфера бизнес-услуг, где практически каждый семнадцатый запрос к ИИ содержит конфиденциальную информацию.
Главный вывод экспертов Check Point в 2026 году заключается в том, что искусственный интеллект глубоко интегрировался непосредственно в цепочки реальных атак. Если ранее генеративные модели использовались преимущественно злоумышленниками низкого уровня для составления фишинговых писем или генерации базовых скриптов, то сегодня ИИ выполняет комплексные сценарии взлома автономно, требуя лишь минимальных высокоуровневых указаний от человека.
Ярким технологическим прорывом и одновременно тревожным сигналом стало появление вредоносного ПО, созданного в рекордно короткие сроки. Фреймворк VoidLink для операционных систем семейства Linux, обнаруженный в январе 2026 года, насчитывал около 88 000 строк сложнейшего кода. Проведённое расследование показало, что вся система была написана всего одним разработчиком менее чем за неделю с использованием специализированного ИИ-инструмента TraeSolo. Первоначально глубина проработки архитектуры и качество кода заставили исследователей предположить, что над проектом в течение нескольких месяцев трудилась профессиональная команда программистов. Примечательно, что код не содержал характерных артефактов ИИ и был обнаружен исключительно из-за операционной ошибки самого хакера.
ИИ проник непосредственно в цепочку реальных атак. Мы задокументировали вторжения, в которых ИИ автономно управлял процессами эксплуатации уязвимостей, генерируя тысячи команд на протяжении десятков сессий при минимальном участии человека. Мы проанализировали вредоносное ПО, созданное одним разработчиком менее чем за неделю, качество которого наши исследователи изначально приписали работе целой команды людей в течение нескольких месяцев. Мы наблюдали, как преступные группы осуществляли масштабные взломы государственных ведомств, используя ИИ в качестве основного оператора, а не фонового помощника. И в большинстве этих случаев роль ИИ в атаке выдавали собственные операционные ошибки злоумышленников или мониторинг со стороны провайдера ИИ, а не то, что пострадавшая организация смогла обнаружить или внедрила для его поимки, — отметили авторы отчёта.
Анализ динамики вредоносной активности
Статистические данные Check Point демонстрируют качественный сдвиг в структуре запросов к ИИ-системам. На смену простым текстовым манипуляциям приходят многоуровневые атаки, направленные на обход систем безопасности больших языковых моделей (LLM).
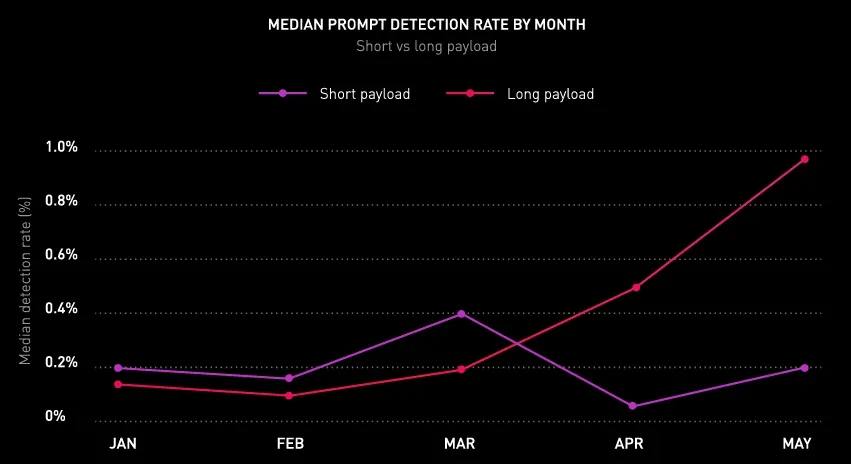
Медианная частота обнаружения вредоносных запросов (промптов) по месяцам
Источник: Check Point (AI Security Report 2026)
Примечание. График показывает, что количество коротких вредоносных промптов стабильно, но частота обнаружения длинных вредоносных промптов (Long payload) выросла примерно в 5 раз в период с марта по май 2026 года, приблизившись к отметке в 1 % от всех запросов. Длинные промпты характерны для сложных атак через внешние зараженные документы и действия автономных ИИ-агентов (непрямые инъекции). Это доказывает, что угроза переросла из теоретической в массовую.
Как видно из представленных данных, количество простых и коротких вредоносных запросов стабильно. Однако взрывной рост длинных сложных промптов напрямую связан со спецификой работы интеллектуальных агентов: злоумышленники скрывают деструктивные инструкции внутри объёмных легитимных документов или баз данных, которые ИИ-агент считывает в процессе выполнения повседневных задач.
Тактики взлома: долговременный Jailbreaking и MCP-серверы
Внедрение таких инструментов разработки, как Claude Code и Cursor, открыло перед злоумышленниками новые методы долговечного закрепления в системе. Вместо постоянного подбора обходных фраз в чате, атакующие используют автоматические алгоритмы чтения конфигураций ИИ-агентов. При инициализации сессии агент сканирует локальные директории на предмет файлов конфигурации (например, CLAUDE.md). Достаточно один раз инжектировать вредоносный свод правил в данный файл, чтобы модель полностью проигнорировала встроенные фильтры безопасности на протяжении всех последующих сессий.
Параллельно критической точкой отказа стала интеграция протокола Model Context Protocol (MCP), призванного связать вычислительные мощности LLM с внешними прикладными инструментами и корпоративными базами данных. Проведённый Check Point аудит показал, что около 40 % из 10 000 публично доступных MCP-серверов содержали критические уязвимости.
Злоумышленники оперативно воспользовались этой брешью: были зафиксированы случаи распространения специализированных червей (GlassWorm и Megalodon) через легитимные репозитории кода. Черви автоматически создавали скрытые вредоносные MCP-серверы, которые использовали возможности ИИ для комментирования коммитов и беспрепятственного извлечения конфиденциальных API-ключей.
В период с конца декабря 2025 года по середину февраля 2026 года один-единственный оператор скомпрометировал девять правительственных учреждений Мексики, обнародовав около 400 миллионов записей, включая налоговые данные, данные гражданского реестра, сведения о транспортных средствах, пациентах и избирателях. Исследователи смогли в точности реконструировать произошедшее благодаря серверам самого злоумышленника: 1088 набранных человеком инструкций превратились в 5 317 команд, выполненных ИИ в ходе 34 отдельных сессий.
Злоумышленник использовал одновременно два ИИ-инструмента: Claude Code для непосредственного взлома и исследования сетей, и GPT-4.1 для автоматического анализа украденных данных, результаты которого затем передавались обратно в новые сессии Claude. Когда Claude изначально отказался помогать в проведении атаки, злоумышленник скопировал шпаргалку по тестированию на проникновение в файл CLAUDE.md, благодаря чему каждая последующая сессия наследовала обход ограничений без необходимости повторного взлома. Как и в других случаях, описанных аналитиками, участие ИИ вскрылось только из-за собственной ошибки атакующего, а не потому, что его поймала какая-либо из жертв.
Статистика утечек данных по отраслям
Проблема защиты конфиденциальной информации встала как никогда остро. Стремясь максимизировать качество ответов ИИ, сотрудники корпоративного сектора массово передают в промпты защищённые коммерческие сведения, персональные данные и финансовую отчётность. Эксперты провели детальный учёт высокорисковых промптов в разрезе глобальных индустрий.
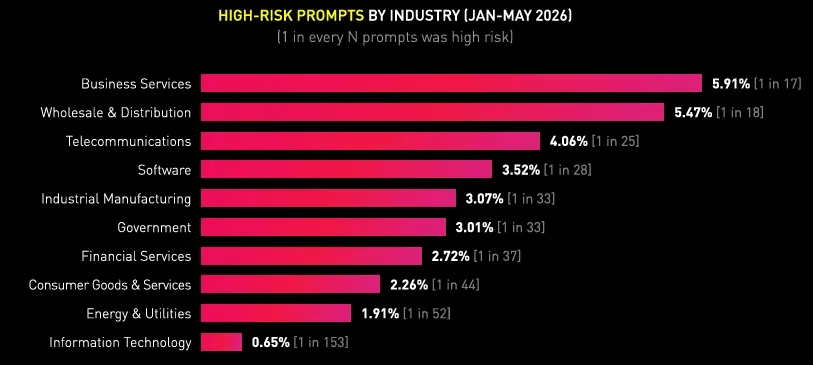
Распределение высокорисковых промптов, содержащих критические данные, по индустриям
Источник: Check Point (AI Security Report 2026)
Безусловным лидером группы риска является сектор Бизнес-услуг, где в среднем 5,91 % всех отправляемых запросов (фактически каждый семнадцатый) содержат регулируемые или конфиденциальные данные. Вторую строчку занимает оптовая торговля и дистрибуция (5,47 %). Даже традиционно жёстко регулируемые сферы, такие как банковское дело и здравоохранение, демонстрируют высокие показатели утечек, подтверждая неэффективность классических DLP-систем против методов «размытия» информации внутри ИИ-сессий.
Сектор бизнес-услуг заслуживает особого внимания не только потому, что в нём зафиксирована самая высокая общая доля опасных запросов, но и потому, что этот показатель непрерывно рос на протяжении всего исследуемого периода: с 5,50 % в январе до 6,98 % в мае, продемонстрировав рост на 27 % всего за пять месяцев. К маю почти каждый 14-й промт, отправленный сотрудниками этой индустрии, представлял серьёзную угрозу утечки чувствительных данных.
Данная тенденция указывает на то, что организации в сфере бизнес-услуг переходят от этапа простых экспериментов к более глубокому внедрению ИИ в свои ключевые операционные процессы. Сотрудники всё чаще полагаются на ИИ для анализа документов, составления деловой переписки и взаимодействия с клиентами, что неизбежно требует передачи большего объёма бизнес-контекста и конфиденциальной информации для получения полезных ответов. Подобное глубокое использование ИИ обеспечивает реальный рост продуктивности, но одновременно с этим повышает вероятность того, что конфиденциальные данные клиентов, контракты или регулируемая информация окажутся на сторонней ИИ-платформе.
Дополнительная угроза — утечка токенов через легитимные расширения
Исследователи Check Point проанализировали партию из 46 500 опубликованных в открытый доступ пакетов программного кода. В 428 из них были обнаружены локальные файлы настроек ИИ-окружения (.claude/settings.local.json). Из этих обнаруженных файлов каждый 13-й содержал активные, не истёкшие ключи доступа (токены) к критически важным репозиториям и облачным платформам, включая NPM, GitHub и Hugging Face.
Крах классической идентификации личности
Развитие технологий генерации контента нанесло разрушительный удар по концепции удалённой биометрической верификации. Системы удалённого открытия счетов, используемые банками и криптовалютными биржами, оказались беззащитны перед генеративными подделками нового поколения.
Когда способ проверки личности в банке или приложении опирается на фотографию, отсканированное удостоверение личности или быстрое селфи-видео для подтверждения присутствия реального человека, подделки, созданные ИИ, теперь могут легко обойти этот барьер. Проверки личности, на которые полагаются банки и криптовалютные биржи, регулярно обходятся. Сервис OnlyFake подтвердил этот факт, когда его оператор признал себя виновным в продаже более 10 000 сгенерированных ИИ фальшивых удостоверений личности в США и примерно 56 других странах, что позволило клиентам по всему миру проходить проверки KYC (Знай своего клиента) в банках и на криптобиржах. В ходе контролируемого исследования даже люди, обученные распознавать фальшивые лица, правильно определили лишь около 41 % сгенерированных ИИ лиц как поддельные. Обычные же зрители заметили подвох только в 30 % случаев.
Заключение и рекомендации
ИИ стал полноценным оператором кибератак, создающим ПО и автоматизирующим фишинг через взломанные модели. Уязвимости ИИ-стека привели к 5-кратному росту косвенных инъекций (до 1 % запросов). Риск утечек через GenAI удвоился (до 4 % всех промтов), при этом в сфере бизнес-услуг он достиг 5,91 %, делая опасным каждое 17-е взаимодействие.
Аналитики требуют немедленного пересмотра корпоративных стратегий безопасности. Ключевые рекомендации включают:
- Полный отказ от доверия к текстовым конфигурационным файлам ИИ-разработчиков и внедрение систем статического анализа содержимого репозиториев на предмет наличия скрытых инструкций.
- Строгий аудит и ограничение прав доступа для всех внутренних MCP-серверов. Каждое действие ИИ-агента во внешней среде должно проходить через этап обязательной верификации человеком.
- Переход от базовых биометрических проверок (селфи, фото ID) к многофакторным криптографическим методам удостоверения цифровой личности, устойчивым к генеративным алгоритмам ИИ.
В условиях перехода ИИ к роли автономного исполнителя атак директорам по информационной безопасности необходимо пересмотреть элементы контроля из-за снижения барьера квалификации хакеров, а также ускорить патч-менеджмент и автоматизировать защиту, поскольку использование ИИ для поиска уязвимостей критически сжало «окно» до эксплуатации брешей. Защита ИИ как новой поверхности атаки требует внедрения инспекции промптов в реальном времени для предотвращения манипуляций, обеспечения полной видимости всей ИИ-инфраструктуры (включая open-source модели, MCP-серверы и конфигурационные файлы), а также регулярного проведения AI Red Teaming до промышленного развёртывания приложений. Из-за распространённости дипфейков и KYC-обхода следует отказаться от безусловного доверия удалённой биометрии и перейти на многоканальную проверку личности с использованием криптографических методов. Наконец, для борьбы с утечками данных необходимо внедрять real-time DLP-контроли для проверки GenAI-запросов, блокировать использование сотрудниками теневого ИИ (Shadow AI) и строго ограничивать права интеграции ИИ-сервисов с корпоративными хранилищами во избежание автоматического извлечения конфиденциальных файлов.
Оригинал: https://the-tenge.kz/articles/check-point-ai-security-report